Portaluri și platforme online
Conturi de utilizator, roluri de acces, schimburi de date între sisteme și relația cu furnizorii.
Protecția datelor în proiecte digitale
Audit, evaluări de impact & consultanță
Alexandru-Valentin Sîrbu · Expert GDPR
Identificăm riscurile și stabilim măsuri concrete pentru datele clienților, pacienților și angajaților tăi.
DPIA.ro · servicii prin GLOBUS FINTECH CAPITAL S.R.L.
Experiență GDPR în retail internațional
Cunoaște expertulCum te pot ajuta
Alege serviciul și vezi livrabilele propuse, cum stabilim calendarul și ce informații sunt necesare pentru primul pas.
Raport de constatări, hartă a fluxurilor de date și plan de remediere cu priorități. Afli ce trebuie schimbat și cum verifici progresul.
Vezi livrabilele și primul pasAnaliză a necesității evaluării, raport DPIA și plan de măsuri pentru riscurile identificate. Documente care susțin decizia de proiect.
Vezi livrabilele și primul pasPlan de monitorizare, recomandări documentate și raportare către conducere. Sprijin continuu, cu atribuții și timpi de răspuns conveniți.
Vezi livrabilele și primul pasCerințe pentru echipa tehnică, matrice de acces și reguli de păstrare a datelor. Criterii clare de verificat înainte de lansare.
Vezi livrabilele și primul pasAnaliza scopurilor și a zonelor filmate, reguli pentru acces și stocare, conținut pentru informare. Recomandări adaptate amplasamentului.
Vezi livrabilele și primul pasSesiuni adaptate rolurilor, exerciții practice și materiale pentru echipă. Agenda și forma de evaluare se stabilesc împreună.
Vezi livrabilele și primul pasDocumentație adaptată, proceduri, instruire și verificarea aplicării măsurilor în procesele organizației.
Vezi livrabilele și primul pas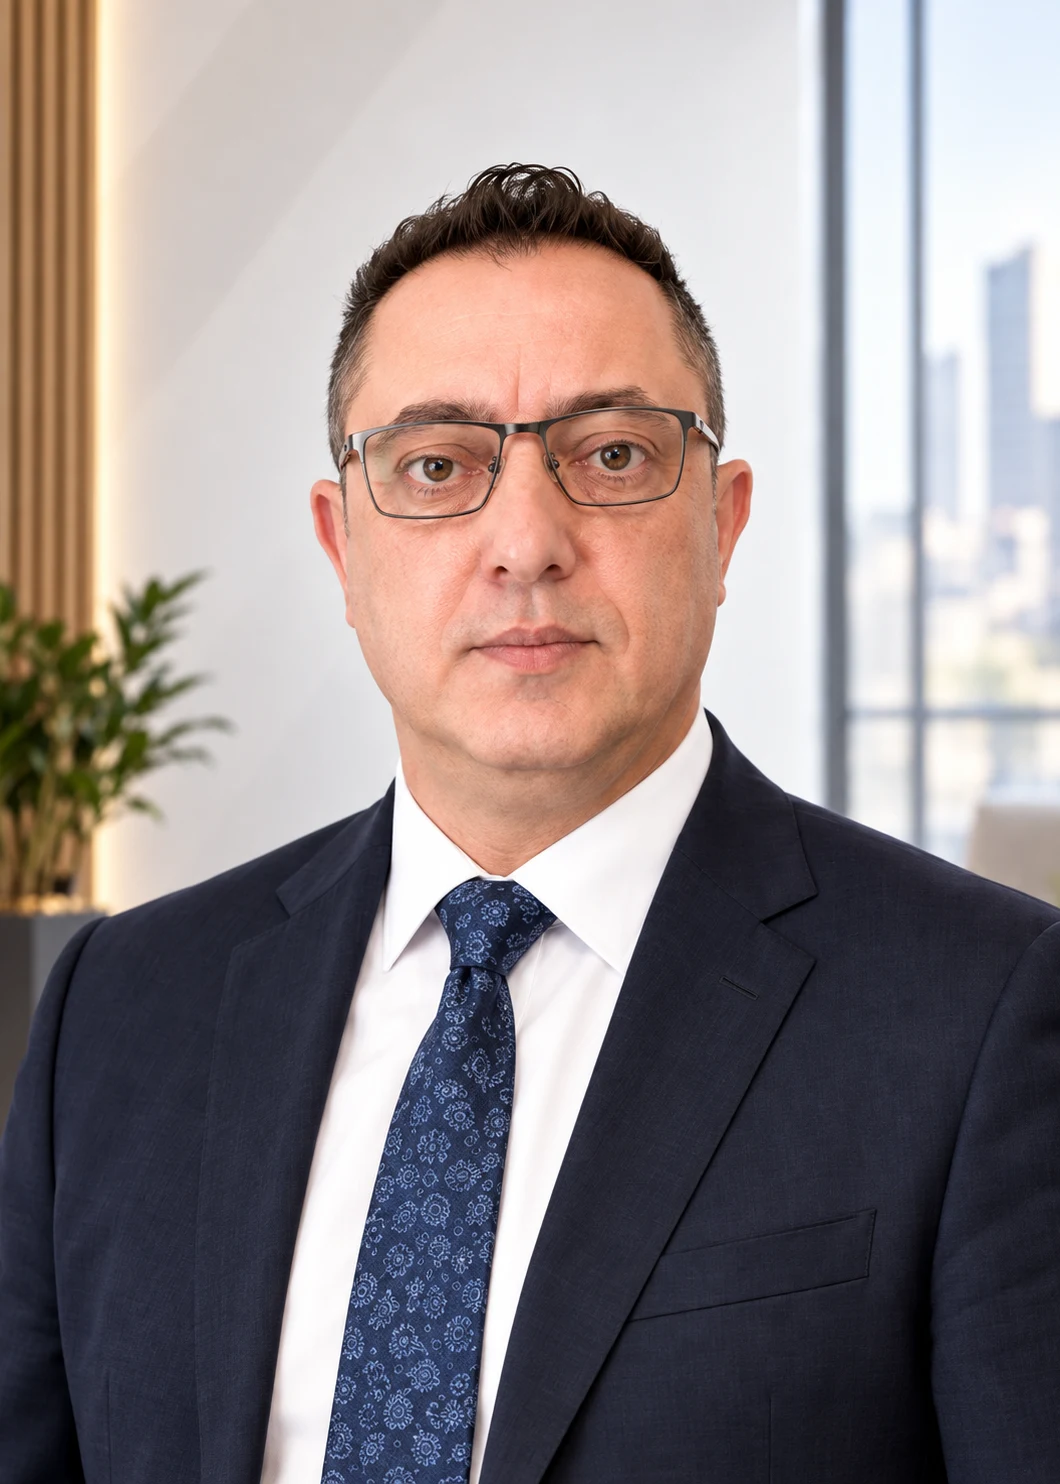
Despre mine
Am lucrat la proiecte GDPR în retail la nivel internațional, precum și pentru clinici medicale, portaluri și site-uri.
Lucrezi direct cu mine, Alexandru-Valentin Sîrbu, de la analiza inițială până la prezentarea concluziilor și discutarea măsurilor recomandate.
Activitate de formare Sunt formator și lector la ARES Academy pentru cursurile GDPR / DPO, Train the Trainer și Lean Six Sigma. Vezi programul GDPR / DPO.
Să vorbim despre organizația taDomenii de lucru
De la programări și comenzi la conturi de utilizator: urmărim traseul datelor, accesul și perioadele de păstrare.
Alegem împreună procesele relevante pentru organizația ta:
Conturi de utilizator, roluri de acces, schimburi de date între sisteme și relația cu furnizorii.
Protecția datelor în proiecte digitaleFormulare de contact, informarea vizitatorilor, tehnologii de urmărire și traseul datelor către echipă.
Audit pentru site-ul tăuProgramări, accesul la datele pacienților, aplicații medicale și comunicarea cu partenerii.
Evaluarea impactului în sănătatePrograme de fidelizare, magazine online, datele angajaților, supraveghere video și relația cu furnizorii de plăți și livrare.
Audit GDPR pentru retailScenarii ilustrative
Două exemple de abordare pentru un proiect nou. Livrabilele se stabilesc după verificarea situației reale a organizației.
Un retailer cu magazine și vânzări online folosește datele clienților pentru comenzi, fidelizare și campanii, cu echipe și furnizori din mai multe țări.
O clinică folosește o aplicație pentru programări și un sistem pentru dosarele medicale. Recepția, medicii și furnizorii au nevoie de acces în scopuri diferite.
Evaluarea impactului asupra protecției datelor
O tehnologie nouă. Un proces nou. O decizie importantă. O evaluare DPIA te ajută să înțelegi riscurile pentru persoane și să stabilești măsurile necesare înainte de a acționa.
Află mai multe despre DPIAEvaluări de impact
Descoperă riscurile, documentele și măsurile relevante pentru datele și tehnologiile din proiectul tău.
Resurse & perspective
Repere practice pentru a înțelege obligațiile, a pune întrebările potrivite și a lua decizii informate.
Ce înseamnă DPO, ce atribuții are și când trebuie desemnat. Diferența dintre responsabilul cu protecția datelor și consultantul GDPR.
Citește articolulEvaluarea impactuluiCe este WP248 rev.01, unde găsești documentul oficial și cum îl folosești alături de GDPR și lista ANSPDCP în analiza necesității unei DPIA.
Citește articolulAutoritatea de supraveghereCe înseamnă ANSPDCP și unde găsești contactul oficial, procedura de plângere, declararea DPO și informațiile privind notificarea incidentelor.
Citește articolulEvaluarea impactuluiAflă când este obligatorie evaluarea impactului asupra protecției datelor: criterii GDPR, reguli ANSPDCP, exemple practice și pașii unei DPIA.
Citește articolulGuvernanță digitalăProtecția datelor este mai ușor de integrat când face parte din proiectarea produsului și a proceselor.
Citește articolulSecuritate și protecția datelorScop, proporționalitate și acces. Trei puncte de pornire pentru o discuție serioasă despre supravegherea video.
Citește articolulBine de știut
Cu o discuție despre organizație, activitatea sa și provocările privind datele personale. Pe această bază stabilim ce tip de sprijin este relevant și pregătim o propunere cu etape, livrabile și condiții.
Nu automat. Necesitatea se analizează în raport cu tipul prelucrării și cu riscul pentru drepturile și libertățile persoanelor. O DPIA este necesară pentru prelucrările susceptibile să genereze un risc ridicat, ținând cont de RGPD și de cerințele autorității competente.
Nu. Obligația depinde de criteriile prevăzute în RGPD și de eventualele cerințe suplimentare aplicabile. Analizăm activitățile principale, natura și amploarea prelucrărilor, apoi discutăm forma de organizare potrivită.
În funcție de complexitatea activității, numărul și tipul proceselor analizate și livrabilele convenite. După discuția inițială primești o propunere adaptată solicitării.
Hai să discutăm
Spune-mi domeniul organizației, ce vrei să verifici sau să lansezi și termenul pe care îl ai în vedere.
Clarificăm domeniul analizei, apoi primești o propunere cu livrabile, calendar și onorariu. Începem după agrearea ofertei și a contractului.
Pentru primul mesaj este suficientă descrierea proiectului, fără date personale ale clienților, pacienților sau angajaților.
Contractare și facturare: GLOBUS FINTECH CAPITAL S.R.L.
Adresa de contact de pe globusfintech.ro aparține aceleiași societăți.
CUI 55423679 · București, România