O întrebare de proiectare
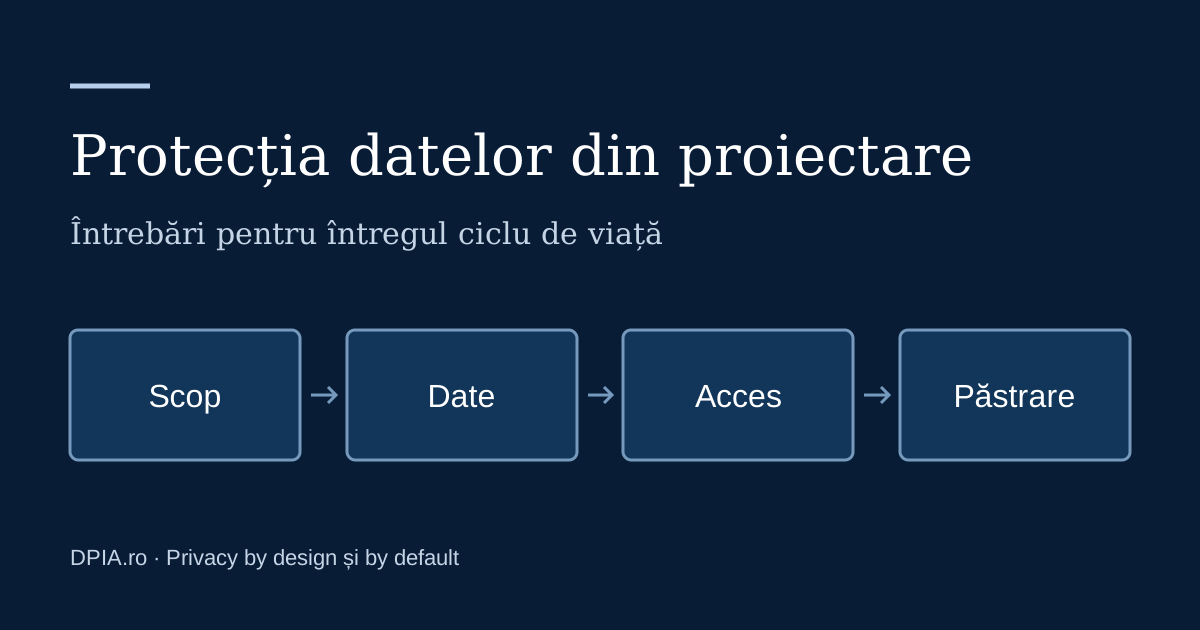
Pentru fiecare câmp dintr-o aplicație, întreabă ce scop deservește. Pentru fiecare rol, întreabă de ce are nevoie de acces. Pentru fiecare copie a datelor, întreabă cât timp este necesară. Aceste întrebări aduc protecția datelor în conversația dintre echipa tehnică și organizație.
Implicit, doar ceea ce este necesar
Protecția datelor în mod implicit privește cantitatea datelor, amploarea prelucrării, perioada de stocare și accesibilitatea. Setările inițiale ale unui produs trebuie analizate din aceste perspective, în raport cu fiecare scop al prelucrării.
Măsuri potrivite contextului
Minimizarea, separarea accesului, pseudonimizarea unde este potrivită și reguli clare de păstrare pot contribui la o arhitectură responsabilă. Alegerea măsurilor cere o evaluare a contextului, a stadiului tehnologiei, a costurilor și a riscurilor pentru persoane.
O practică pe întregul ciclu de viață
Cerințele de protecție a datelor nu se încheie la lansare. Funcționalitățile noi, schimbarea furnizorilor sau extinderea utilizării datelor pot cere reanalizarea soluției. Documentarea deciziilor ajută echipa să păstreze continuitatea între versiuni.
Întrebări frecvente
Când integrăm protecția datelor într-un produs?
Din faza de proiectare și pe întregul ciclu de viață. Pentru fiecare câmp, rol și copie a datelor se analizează scopul, necesitatea accesului și perioada de păstrare.
Ce înseamnă protecția datelor în mod implicit?
Setările inițiale se analizează astfel încât cantitatea datelor, amploarea prelucrării, durata de stocare și accesibilitatea să fie limitate la ceea ce este necesar pentru fiecare scop.